
外观
Clash 解析出 198.18.x.x 正常吗?Fake-IP、Redir-Host 与软件断网一次讲清
很多新手第一次用 nslookup 查域名,看到结果不是常见的公网 IP,而是 198.18.x.x,第一反应往往是:
- DNS 被污染了?
- 电脑中毒了?
- 机场把我劫持了?
- 这个节点是不是假的?
先别慌。如果 Clash、Clash Verge Rev 或其他使用 Mihomo 内核的客户端开启了 Fake-IP,出现 198.18.x.x 通常是正常现象。
真正需要解决的,不是“为什么有这个地址”,而是某些软件拿到 Fake-IP 后,流量没有顺利回到代理内核,最后表现为登录失败、一直转圈、局域网设备打不开,或者游戏启动器莫名断网。
先说结论:198.18.x.x 大多是正常的
Fake-IP 里的“Fake”确实是假,但不是诈骗意义上的假节点,而是 Clash 临时发给应用的虚拟地址。
198.18.0.0/15 本身属于特殊用途地址段,不是某台真实的境外服务器。Clash/Mihomo 常见配置会从其中划出一段地址作为 Fake-IP 地址池,例如:
dns:
  enhanced-mode: fake-ip
  fake-ip-range: 198.18.0.1/16
所以,下面这种情况不需要处理:
- 查询域名得到
198.18.x.x; - Clash 正在运行;
- 网页和软件都能正常联网;
- 连接记录里仍能看到原始域名,并且命中了正确规则。
简单判断:能正常用,就不要因为看见 198.18.x.x 而乱改 DNS。 很多网络问题,恰恰是从照抄陌生配置、一次改十几个参数开始的。
Fake-IP 到底是怎么工作的
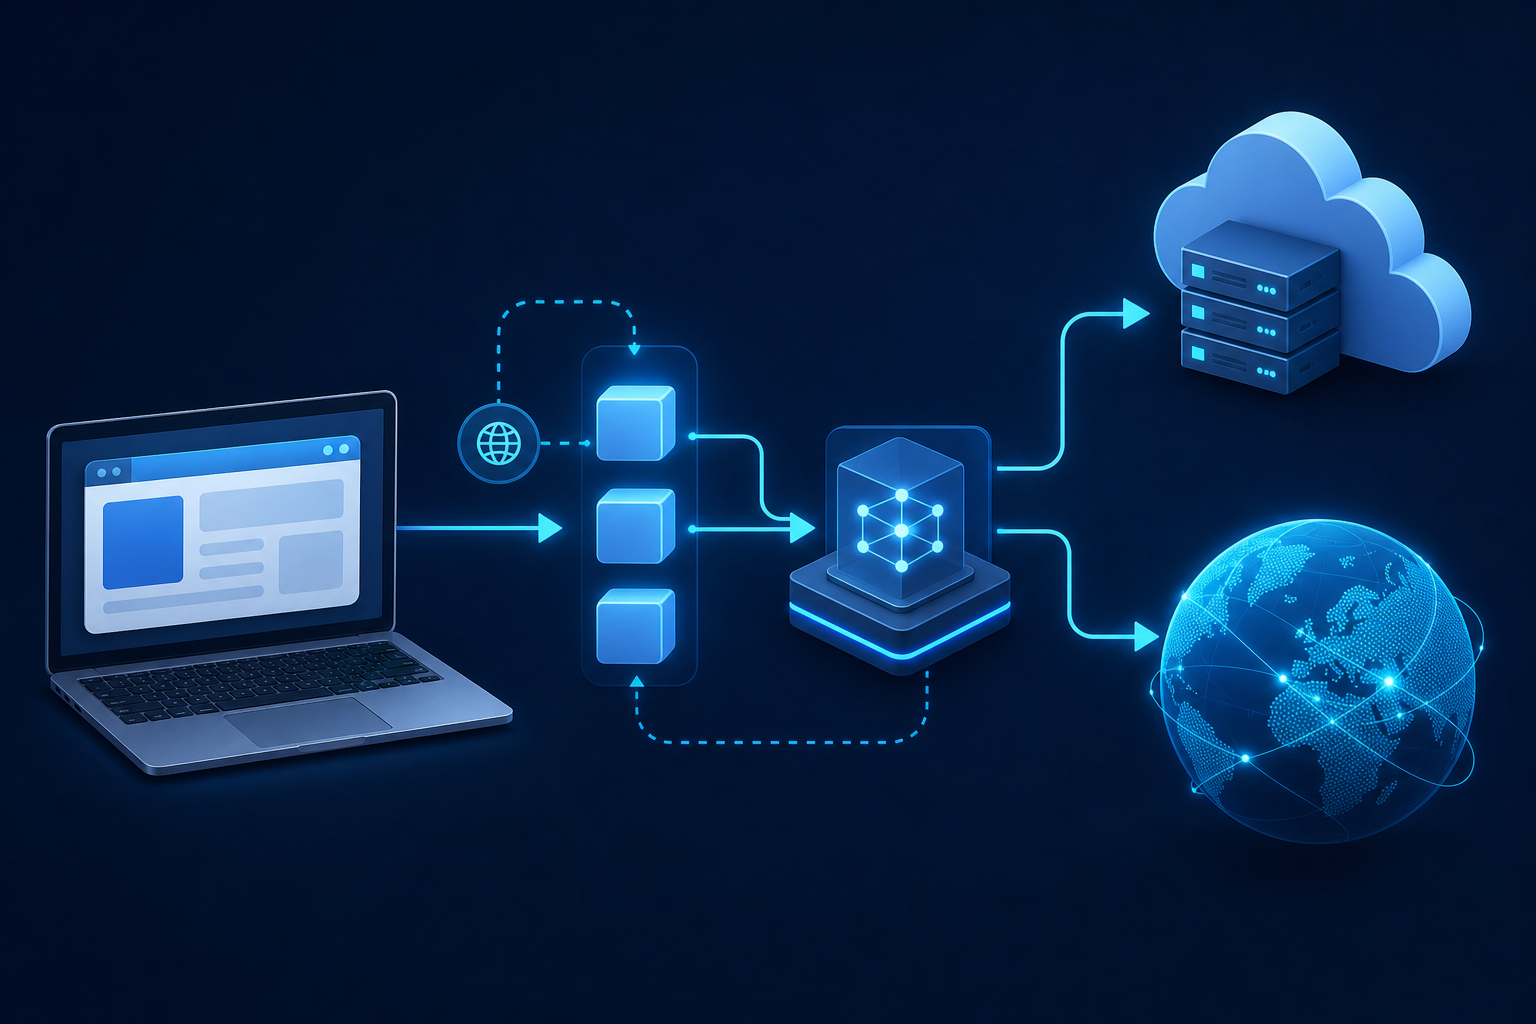
可以把 Clash 想象成小区门口的快递柜。
正常 DNS 解析,是应用先问出网站的真实地址,再直接往这个地址发起连接。Fake-IP 则是先给应用一个“取件码”,例如 198.18.1.25。应用拿着取件码发起连接后,Clash 再从内部记录中查出它实际对应哪个域名。
大致流程如下:
- 浏览器询问某个域名的 IP;
- Clash 的 DNS 模块先返回一个 198.18.x.x 虚拟地址;
- Clash 记住“这个虚拟地址对应哪个域名”;
- 浏览器向虚拟地址发起连接;
- Clash 接住连接,还原出原始域名;
- 再根据规则决定走代理、直连还是拦截。
这样做的一大好处,是规则引擎更容易保留域名信息。例如同一个大型网站可能有很多真实 IP,只靠 IP 不一定好分流,而保留域名后,Clash 更容易判断这条连接应该交给哪个策略组。
不过它也有一个前提:应用发出的连接必须被 Clash 接住。
如果某个软件不遵守系统代理,同时 TUN 又没有接管它的流量,就可能出现尴尬情况:软件拿到了 198.18.x.x,却直接把这个虚拟地址当成真实服务器去连接,结果自然是超时。
Fake-IP 和 Redir-Host 该选哪个
Mihomo 的 DNS 增强模式中,常见选项是 fake-ip 和 redir-host。二者不是“高级版”和“低级版”的关系,而是处理思路不同。
| 对比项目 | Fake-IP | Redir-Host |
|---|---|---|
| 返回给应用的地址 | 常见为 198.18.x.x 虚拟地址 | 域名解析后的真实地址 |
| 域名规则匹配 | 通常更直接 | 更依赖解析与流量识别 |
| DNS 污染影响 | 一般更容易规避 | 更看具体 DNS 配置 |
| 局域网兼容性 | 个别设备或软件需要排除 | 通常更省事一些 |
| 适合场景 | TUN 接管、规则分流、日常代理 | 特定软件不兼容、临时对照排查 |
对普通用户来说,可以按这个思路选择:
- **目前所有软件都正常:**继续用现有模式,不折腾;
- **只有一个软件异常:**优先做针对性排除,不要改全局;
- **局域网、公司内网问题很多:**先检查绕过规则和 Fake-IP 过滤;
- **完全找不到具体域名:**临时切换 Redir-Host 做对照测试;
- **切换后问题仍然存在:**大概率不是 Fake-IP 单独造成的。
需要注意,不同客户端、内核版本和订阅配置的菜单名称可能不同。有的写“DNS 增强模式”,有的藏在订阅覆写或配置合并里,也有的根本没有图形开关,需要编辑 YAML。
哪些情况说明 Fake-IP 真把软件搞出问题了
看到 198.18.x.x 本身不算故障。下面这些“组合症状”,才值得往 Fake-IP 方向排查。
局域网设备通过 IP 能开,通过名称却打不开
例如输入 NAS 的 192.168.x.x 可以访问,但输入局域网主机名就失败。这通常说明设备本身没掉线,问题出在本地域名解析或路由分流。
浏览器正常,某个桌面软件一直登录失败
浏览器一般会遵守系统代理,而某些旧软件、游戏启动器或更新程序可能自己建立连接。如果它拿到了 Fake-IP,流量却没有进入 Clash,就可能一直超时。
开启 TUN 正常,关闭 TUN 就失败
这也是很典型的信号。开启 TUN 后,软件流量被虚拟网卡接住;关闭 TUN 后,该软件又不遵守系统代理,于是无法正确处理 Fake-IP。
切换订阅或 DNS 模式后突然异常
系统、浏览器和应用可能还留着旧 DNS 缓存。Clash 内核已经换了映射关系,软件却继续连接原来的虚拟地址,就会出现短时间的解析异常。
只有特定内网域名出问题
学校、公司、酒店和家庭 NAS 可能使用内部 DNS。公共 DNS 根本不知道这些域名对应什么地址,单纯更换机场节点通常解决不了。
按这个顺序排查最省时间
第一步:先判断是“全部断网”还是“单个软件断网”
如果所有网站、所有节点都无法使用,优先检查订阅、节点、系统代理和 TUN,不要一上来就改 Fake-IP。
如果只有一个软件、一个局域网域名或一个游戏异常,Fake-IP、分流规则和软件代理兼容性才是重点。
第二步:查看 Clash 连接记录
打开出问题的软件,同时观察客户端的“连接”或“日志”页面。
- **完全没有新连接:**软件流量没有进入 Clash,检查系统代理或 TUN;
- **能看到域名,但命中 DIRECT:**可能是规则分错了;
- **能看到域名并走代理,但节点超时:**更像节点或线路问题;
- **只看到 198.18.x.x,看不到原始域名:**可能是映射缓存、DNS 接管或流量接管不完整。
这一步非常重要,因为 fake-ip-filter 解决不了所有问题。规则走错了要改规则,流量没进客户端要解决接管方式,节点超时则要检查机场线路。
第三步:清理缓存后重新测试
建议按下面的顺序做一次:
- 完全退出出问题的软件;
- 在代理客户端中清理 DNS 或 Fake-IP 缓存;
- 重启代理内核;
- 重新连接当前节点;
- 再打开软件测试。
如果客户端没有清理按钮,完整退出并重新启动通常比反复切换节点更有效。必要时再重启设备,避免系统和应用继续使用旧解析结果。
第四步:检查浏览器的安全 DNS
Chrome、Edge、Firefox 等浏览器可以使用独立的安全 DNS。排查期间可暂时设置为“跟随系统”或临时关闭,然后重新测试。
这样做不是说安全 DNS 一定有问题,而是为了让系统、浏览器和 Clash 暂时只走一套解析路径。确认原因后,可以再恢复原设置。
第五步:只给有问题的域名加过滤
fake-ip-filter 的作用是告诉内核:列表中的域名不要返回 Fake-IP,改为返回真实解析结果。
示意配置如下:
dns:
  enable: true
  enhanced-mode: fake-ip
  fake-ip-range: 198.18.0.1/16
  fake-ip-filter:
    - '*.lan'
    - '*.local'
    - '*.home.arpa'
    - 'nas.home.arpa'
这只是结构示例,不建议不加判断地整段覆盖原配置。不同订阅可能已经有完整的 DNS 设置,强行覆盖反而会删掉原来的 nameserver、节点域名解析或分流策略。
最稳妥的做法是:
- 从日志中找到失败连接对应的完整域名;
- 先添加这个完整域名;
- 重启内核并清理缓存;
- 确认有效后,再考虑是否扩大到域名后缀。
过滤范围不是越大越好。 把大型网站的整个根域名都排除,可能让大量请求改用真实 IP 解析,影响原来的规则匹配。
第六步:别忘了局域网还需要直连
Fake-IP 过滤只负责“返回真实地址”,不等于自动把连接改成直连。
访问路由器、打印机、NAS 和家庭服务器时,还要确认:
- 客户端是否开启“绕过局域网”;
- 私有网段是否命中 DIRECT;
- TUN 是否错误接管了本地网段;
- 浏览器是否把本地地址也送进了代理端口。
如果直接输入 192.168.x.x 也打不开,就不要只盯着 fake-ip-filter,应优先检查 TUN 路由和局域网绕过设置。
第七步:临时切换 Redir-Host 做对照
前面都无法确定原因时,可以把 DNS 增强模式临时改成 Redir-Host,清理缓存后再测试同一个软件。
- 切换后立刻恢复:Fake-IP 兼容性问题的可能性较高;
- 切换后仍然失败:继续查规则、节点、TUN 或软件自身;
- 只有部分节点失败:更像节点线路或节点侧解析差异。
对照测试完成后,再决定保留哪个模式。不要看到某次恢复就认定 Redir-Host 永远更稳定,网络环境、客户端配置和软件行为都可能影响结果。
别把所有断网都甩锅给 Fake-IP
| 现象 | 更可能的方向 |
|---|---|
| 查询得到 198.18.x.x,但网页正常 | 正常 Fake-IP 行为 |
| 所有节点都显示 Timeout | 本地网络、订阅、内核或机场故障 |
| 只有局域网名称打不开,IP 能打开 | Fake-IP 过滤或内网 DNS |
| 只有某个节点打不开网站 | 节点线路、出口或节点侧解析 |
| 网站明确返回 403、地区不可用 | IP 地区、风控或服务限制 |
| 浏览器能用,游戏和命令行不能用 | 流量未进入系统代理,检查 TUN |
| 开关代理后国内外网站都打不开 | 系统代理、DNS 或虚拟网卡残留 |
尤其要注意:能收到 403、404、429 等明确响应,说明请求通常已经到达某个服务器。 这时候继续乱换 DNS,往往解决不了账号风控、访问频率或地区限制。
什么时候才需要考虑换机场
如果同一份配置下,大多数节点都能用,只有某个软件不兼容,应先修本地设置。换机场不一定能改变 Fake-IP 的处理方式。
如果多台设备、不同客户端都出现节点频繁超时,或者同一时间只有当前机场普遍不可用,才更值得检查机场线路。需要备用选择时,可以按需求简单看:
- 99吧:便宜大碗、不限设备,性价比高,适合入门和多设备,¥8 / 66G 起。可前往注册 99吧,也可以先看99吧测评了解具体情况。
- FlyBit:全节点 1 倍率、用多少扣多少,晚高峰稳定,¥15 / 128G 起。可前往注册 FlyBit,购买前也可查看FlyBit 测评。
- 如果还分不清线路、价格和使用场景,可以先看这篇机场综合推荐文章,再按自己的设备数量和流量需求选择。
无论使用哪家机场,都建议保留一个可用配置作为备份。修改 DNS、规则或订阅覆写之前先导出配置,避免排查一个软件,最后把整套代理都改坏。
常见问题
198.18.x.x 是我的真实出口 IP 吗?
不是。它通常只是本机代理内核分配的虚拟地址,不能用来判断节点在哪个国家。真实出口 IP 要在连接成功后,通过正常的 IP 查询页面查看。
为什么 ping 域名显示 198.18.x.x?
因为 ping 也会先查询域名,Fake-IP 模式可能向它返回虚拟地址。此时 ping 的结果不一定能代表目标网站的真实延迟,更不能直接代表机场速度。
Fake-IP 会不会泄露隐私?
看到 Fake-IP 不等于泄露。是否存在 DNS 泄露,要看系统 DNS、浏览器安全 DNS、TUN 接管和上游 DNS 等完整链路,不能只凭一个 198.18.x.x 下结论。
改成 Redir-Host 就一定不会断网吗?
不一定。Redir-Host 只能绕开部分 Fake-IP 兼容问题。如果故障来自节点失效、规则走错、软件不走代理或系统代理残留,切换模式后仍可能失败。
为什么修改配置后更新订阅又恢复了?
直接修改机场下发的配置,订阅更新时可能被覆盖。客户端如果支持配置覆写、合并配置或扩展脚本,优先通过这些功能添加规则。不同客户端叫法不同,修改前先备份。
手机端也会出现 Fake-IP 问题吗?
会,但表现可能不同。手机代理工具通常通过系统 VPN 接口接管流量,是否使用 Fake-IP 取决于客户端和配置。不要把电脑端的 YAML 原样塞进手机软件,先确认它是否支持对应字段。
最后总结
Clash 解析出 198.18.x.x,多数时候不是中毒、DNS 污染或机场节点造假,而是 Fake-IP 正在工作。
真正的排查重点只有三件事:
- 软件流量有没有进入 Clash;
- Fake-IP 能不能正确还原成原始域名;
- 还原后是否命中了正确的直连或代理规则。
只有特定域名不兼容时,优先精确添加 fake-ip-filter;局域网打不开时,同时检查 DIRECT 和绕过局域网;实在无法判断,再临时切换 Redir-Host 做对照。按这个顺序排查,比一上来换节点、换 DNS、重装客户端靠谱得多。