
外观
开了 Clash 却弹出代理认证?407 报错先分清是谁要密码
打开网页突然弹出账号密码框,或者下载工具报 407 Proxy Authentication Required,先别把机场登录密码填进去。这句话说的是“代理要求认证”,不代表正在登录机场官网,更不能据此认定套餐到期。
处理这类问题,先弄清楚请求用了哪个代理、是谁在要凭据。确认来源之前,可以取消不认识的认证提示,保留错误文字;不需要为了排查删除订阅、关闭防火墙或开放局域网访问。
407 和 401、403 分别说的是什么
按 HTTP 407 的定义,请求缺少有效的代理认证凭据时,代理可以返回这个状态码。需要认证的可能是本地入口,也可能是网络路径里的其他 HTTP 代理,不能只凭数字确定是哪一台。
三个容易混淆的代码,可以这样分:
| 提示 | 认证或拒绝发生在哪一环 | 不能直接推断什么 |
|---|---|---|
| 407 / Proxy Authentication Required | HTTP 代理要求有效认证 | 机场套餐已经用完 |
| 401 / Unauthorized | 请求的资源缺少有效认证 | 一定是本地代理密码错了 |
| 403 / Forbidden | 服务端理解请求,但拒绝处理 | 重新输入密码就一定能放行 |
其中 401针对资源认证,403则不能简单当成“少输一次密码”。如果点击更新订阅时出现 401,需要看订阅请求的具体情况,不要直接套用 407 的处理方向。
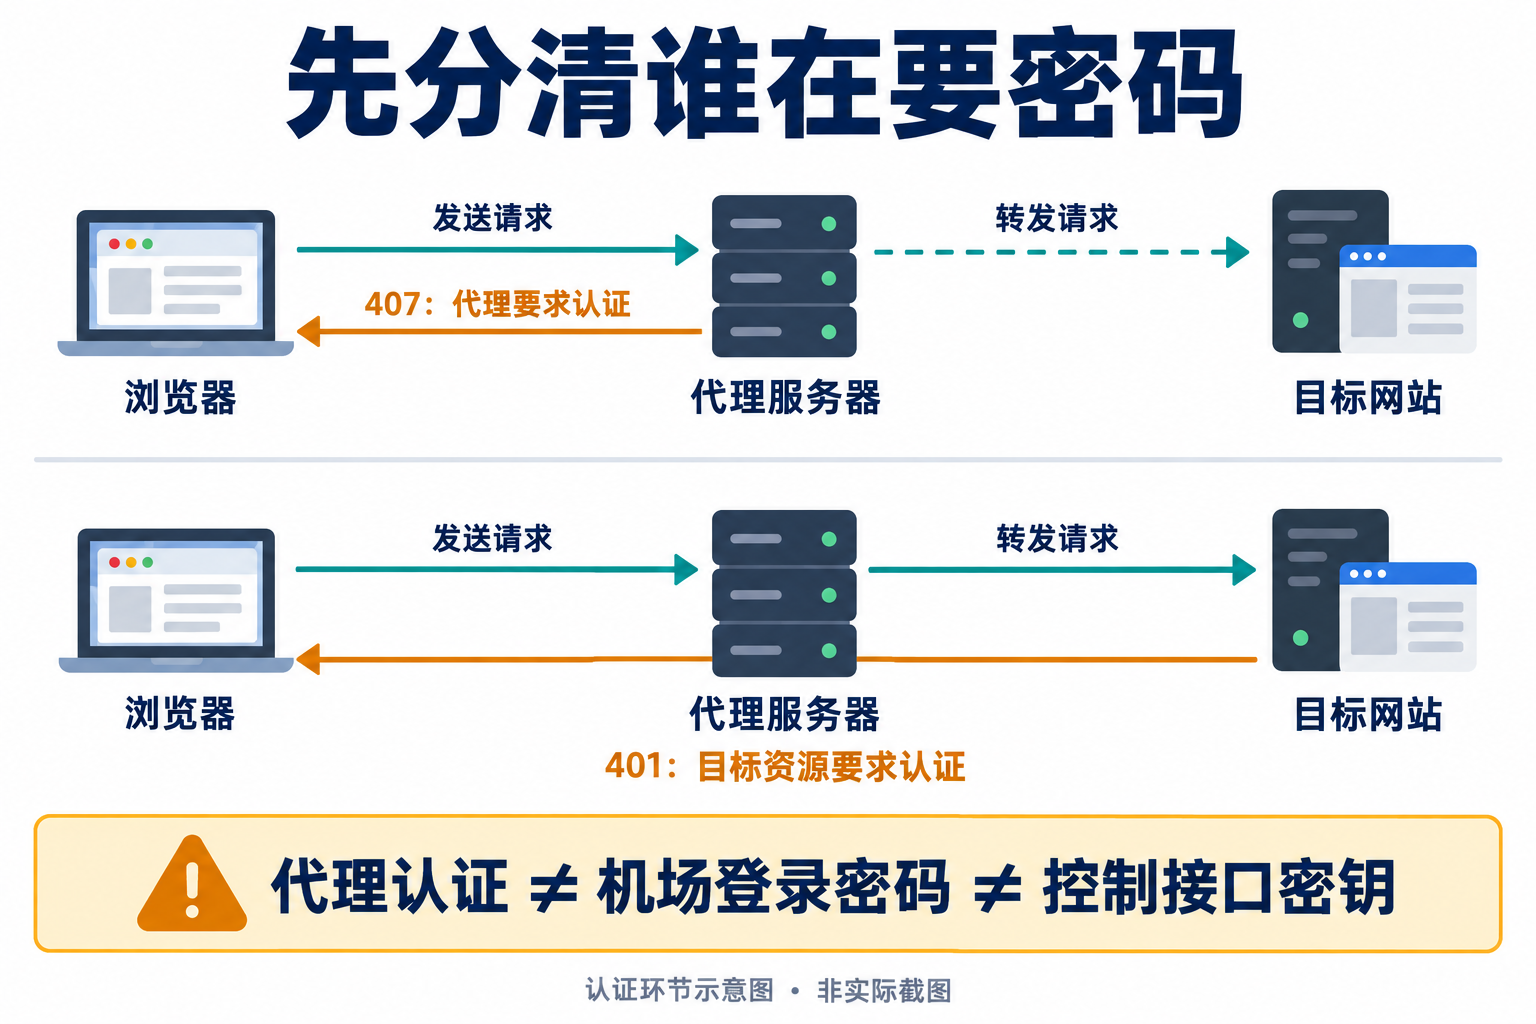
图中是两种认证环节的简化示意,不是实际抓包或软件截图。这里只讲明确的 HTTP 407:网页里写着“407”,或者一个普通网页表单要求登录,都不足以确认它就是协议层的代理认证。优先看软件报告的状态码和错误上下文;有的程序只显示连接失败,不能硬猜成 407。
Clash 里几种“密码”,别混着填
以使用 mihomo 内核的客户端为例,官方配置文档把代理用户验证与控制 API 密钥分开定义:
- 代理入口的用户验证:配置里的
authentication用于 HTTP、SOCKS、mixed 代理入口。若某个入口要求认证,接入它的软件需要对应的凭据。 - 控制接口密钥:
secret用于控制 API。它不是通用网页代理密码,控制端口也不是供浏览器上网的代理端口。 - 机场账户及订阅凭据:用来登录服务商后台或获取配置,不能因为代理弹窗写着“密码”,就假定应该填这些内容。
“Clash 已经导入节点”与“浏览器有权接入当前代理入口”是不同的问题。反过来,看到 407 也不证明自己的 mihomo 一定开启了认证:先确认浏览器实际使用的地址,别修改一套客户端,却一直连着另一套代理。
本文不要求打开配置文件抄密码,也不提供关闭认证的代码。如果不清楚某个值属于哪一环,先问管理这套代理的人,而不是依次试邮箱、系统账号和机场密码。
按这个顺序做只读检查
先记录提示和出现位置
记下发生时间、软件名称和版本、完整错误关键词。区分它发生在打开网页、下载文件还是更新订阅时,并记录当时使用的网络。
弹窗若显示代理地址或认证范围名称,可以在自己电脑上核对,但名称不是可信身份证明。截图不要带账号、订阅地址、验证码;不清楚提示来源,就先取消,不反复提交私人凭据。
再核对这个软件实际用了哪个入口
查看系统、浏览器代理扩展或下载工具已有的代理设置,只看当前值,不切换开关。将其中的地址、端口和代理类型,与客户端当前显示的入口逐项对照。
比如设置里出现 127.0.0.1,它表示本机地址,不是机场节点的出口;端口仍要与正在运行的软件核对。本机同时有其他代理、抓包工具或公司接入软件时,不能看见这个地址就认定一定是 Clash。
如果原先改过客户端端口,而下载工具还保留旧值,这是值得进一步检查的线索,并不证明旧端口上一定是哪一种服务。不要为了试错,把控制端口改填成网页代理端口;端口用途可以对照本地代理端口与控制端口说明。
最后比较现成的故障范围
先整理已经观察到的情况,不必为了凑结果临时修改网络:
- 只有一个工具报错:检查它的独立代理地址和是否支持该代理的认证方式;其他软件正常,不代表它们走了同一路径。
- 多个软件在同一入口报 407:优先向该入口的管理者确认认证要求,而不是反复切机场节点。
- 公司或学校设备出现提示:先联系网络管理员,确认是否属于组织代理。不要擅自删除管理策略、绕过认证或停掉安全接入软件。
- 只有订阅更新出现错误:先记录更新请求的状态码。确实是 401、403 或链接失效时,再看订阅更新失败的区别,不要把所有认证问题都当成一回事。
这些对照只能帮助缩小范围,不能代替检查实际请求路径。已经存在多层代理、来源不明的设置或无法确认的认证方式时,到这一步就可以停止试错。
找谁处理,以及哪些内容不能发
自己管理的代理,先核对是哪套软件、哪个入口要求认证;组织提供的代理,找管理员确认允许的使用方式;服务商明确提供的 HTTP 代理,才向对应服务商询问专用凭据。机场后台账号不应靠猜测拿来充当代理密码。
求助可以提供:时间、软件与版本、HTTP 状态码、代理类型、脱敏后的地址类别,以及“仅一个工具失败”或“多个工具都失败”等实际观察。不需要把密码、完整配置或认证请求头附上。
特别是 Proxy-Authorization。它可能携带代理认证凭据;MDN 的说明提醒,Basic 方式使用的 Base64 可以还原,并不是密码加密。看起来像乱码,也不能原样贴到群里。更多整理方法可参考求助日志的隐私检查。
确认来源和认证要求后,是否要改入口设置、提供专用账号或调整工具支持,需要按对应软件和管理员的说明处理。**407 是认证环节的线索,不是购买新机场的理由。**来源不明时停下来,比不断试密码更合适。